


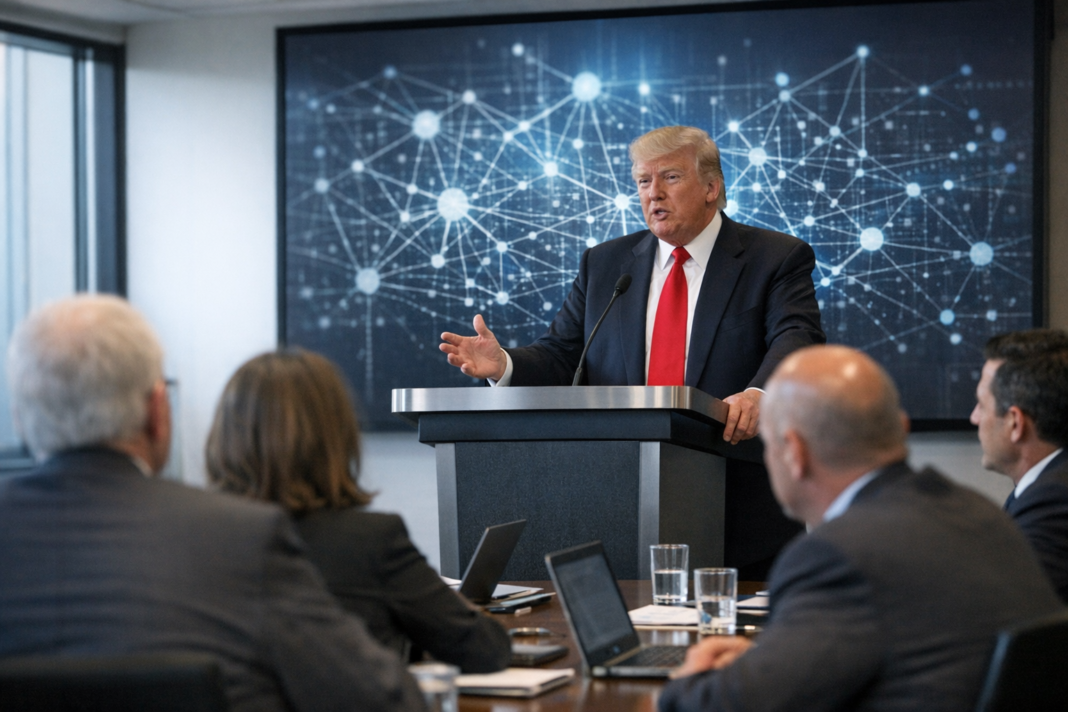
Donald Trump met en lumière un accord entre les principaux acteurs américains de l’intelligence artificielle: ces entreprises ont annoncé un renforcement de leurs dispositifs internes pour faire face aux cyberattaques, aux risques biologiques et chimiques et aux comportements imprévus d’agents autonomes. L’initiative met en avant un code de conduite commun, qui reste toutefois de nature volontaire et dépourvu de force contraignante sur le plan juridique.
Les engagements portent essentiellement sur une intensification des contrôles opérationnels, une vigilance accrue sur les scénarios à risque et des procédures visant à limiter les actions non anticipées par des systèmes autonomes. Les responsables des entreprises présentes ont présenté ces mesures comme des réponses aux incidents potentiels affectant la sécurité des infrastructures numériques et la santé publique, sans pour autant formaliser d’obligations légales ou de mécanismes de sanction uniformes.
Le caractère non contraignant du code soulève des questions pratiques sur son applicabilité et son efficacité: en l’absence d’exigences réglementaires, la mise en œuvre dépendra des politiques internes de chaque société et de leur transparence en matière de signalement d’incidents. Cette approche confère aux entreprises la responsabilité principale de définir et d’exécuter les procédures promises, tandis que les autorités publiques conservent la possibilité d’intervenir par la voie législative si la situation l’exige.
Dans un contexte où la gouvernance de l’IA est devenue un enjeu international, l’option d’une auto-régulation coordonnée représente une tentative de concilier innovation et gestion des risques sans freiner le développement technologique. Reste à observer si ces engagements volontaires suffiront à prévenir des incidents majeurs ou s’ils serviront de transition vers des cadres plus contraignants décidés par les pouvoirs publics et les régulateurs.
